「普段使っているAIアシスタントから、社内の売上や顧客のデータを直接聞けるようにしたい」。 こうしたご相談が増えています。 外部のAIから社内の業務システムやデータ基盤に安全につなぐための設計の考え方を、事例とあわせて整理します。
AIの入口は、社内の画面の外に広がっている
これまで業務システムのデータは、決まった画面から、決まった人が見るものでした。 いまは、汎用のAIアシスタント、他部門や他社が作ったエージェント、分析ツールに組み込まれたAIなど、 社内の画面の外から業務データを使いたい、という場面が当たり前になりつつあります。
AIと業務システムをつなぐ標準的な接続方式(MCPのようなもの)も広がり、技術的には「つなぐこと」自体はそれほど難しくなくなりました。 難しいのは、つないだあとも、これまでと同じ統制を保てるかです。
AIエージェントの権限そのものの考え方は、 「AIエージェントに顧客データを渡す前に」と 「AIエージェントの権限は影響度で設計する」で紹介しました。 今回は「外部のAIが入口になる」ときに、何を追加で考えるべきかに絞ります。
原則は「オープンアクセスであって、オープンバイパスではない」
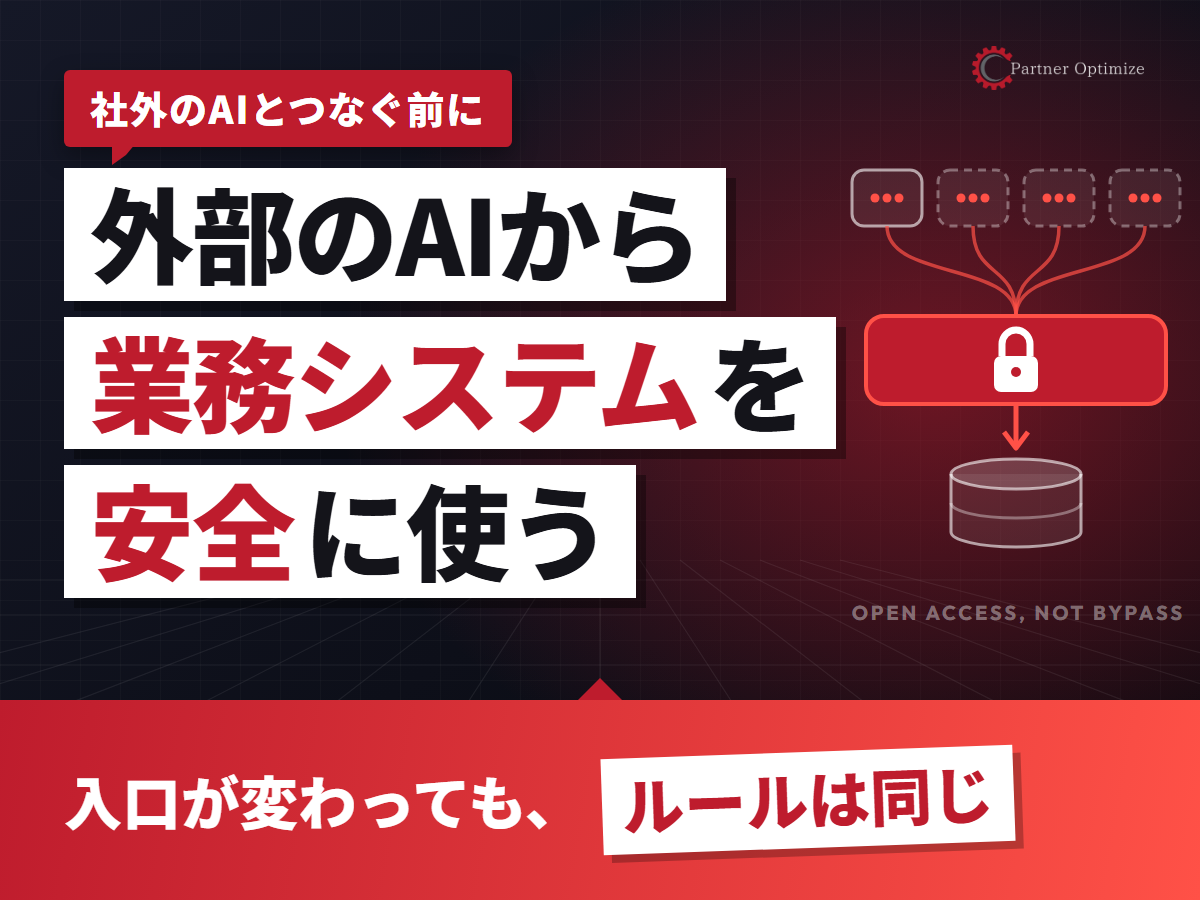
外部のAIとつなぐときの原則は、ひとことで言えば「オープンアクセスであって、オープンバイパスではない」です。 どの外部エージェントからの呼び出しにも、通常の画面操作とまったく同じガバナンスを適用します。
入口が画面からAIアシスタントに変わっても、セキュリティモデルと認証情報のチェックは変わりません。 画面で見られないデータは、AI経由でも見られない。画面でできない操作は、AI経由でもできない。 入口ごとに別のルールを作るのではなく、すべての入口が同じ関所を通るように設計します。
こうしておけば、新しいAIツールが登場するたびに、セキュリティの議論を一からやり直す必要もありません。 「どのAIを使うか」と「どのデータを誰に見せるか」を、切り離して考えられるようになります。
自前でつないだ連携が、危うい理由
よくあるのが、部門の担当者が外部のAIと業務データを自前(DIY)でつないでしまうケースです。 見た目はきちんと動き、便利になったと評判も上々です。 ところが中身を見ると、権限・監視・統制という「根」が弱くなっていることが少なくありません。
たとえば、管理者の連携キーを使って接続していると、AIは質問した人が誰であっても、管理者と同じ範囲のデータにアクセスします。 エージェントが本来許されていないデータを共有したり、削除したりする、といった問題が起きやすくなります。 しかも、誰が何を聞いたのかが記録に残らないため、問題が起きても調べようがありません。
自前の連携そのものが悪いわけではありません。 問題は、画面に適用していた統制が、連携の部分だけすっぽり抜け落ちることです。
まずは、社内にどんなAI連携がすでにあるのかを棚卸しすることから始めます。 どの認証情報で、どのデータにつながっているのか。担当者の異動とともに、誰も中身を知らない連携が残っていないか。 ここが見えていないと、次の設計に進めません。
安全な接続口をつくる5つの設計
標準的な接続方式で外部のAIと業務システムをつなぐ場合、私たちは次の5点を基本にしています。
- 専用の接続用アプリを用意する:外部AI向けの接続用アプリを作り、そこに専用の権限範囲を持たせます。既存の連携や管理者の認証情報を流用しません
- 認可は OAuth 2.0 の認可コード方式+PKCE で行う:利用者がその都度ログインして許可する方式にし、認証情報の横取りも防ぎます
- 参照専用の接続口から始める:AIからデータを更新させない接続口を基本にします
- クエリは、あらかじめパラメーター化して限定する:AIに自由なクエリを組み立てさせず、「指定した期間の、自分の担当顧客の売上」のように、形の決まった問い合わせだけを用意します
- 公開する操作を絞る:業務システムのすべての機能ではなく、特定の操作だけをAIから呼び出せるようにします
ポイントは、AIに「何でもできる鍵」を渡すのではなく、「決まった窓口」だけを開けることです。 窓口の数と形が決まっていれば、テストも監視もしやすくなります。
「誰の権限で動くか」を選べるようにする
外部のAIから呼び出されたアプリやエージェントを、誰の権限で動かすか。 ここは、用途に応じて選べる設計にしておくのが理想です。
- 作成者の権限で動かす:アプリやエージェントを作った人(または専用の連携用ユーザー)の権限で動きます。誰が使っても同じ範囲が見えるため、範囲を明確に絞り込んでおくことが前提です
- 利用者本人の権限で動かす:利用者本人に代わってトークンを取得し、その人の権限で動きます。本人が見られる範囲しか見えないため、既存の権限設計がそのまま効きます
社内のデータを参照する用途では、利用者本人の権限で動かすのが基本です。 同じ「顧客の一覧を見せて」という質問でも、担当地域の違う2人には、それぞれ自分が見てよい顧客だけが返ります。 作成者の権限は、全員に同じ情報を見せてよい用途に限って使います。
利用者本人の権限で動かしておけば、異動や退職で本人の権限が変わったとき、AI経由で見られる範囲も自動的に変わります。 AIのために別の権限表を管理しなくてよいことも、運用の面では大きな利点です。
つないだ後に必要な4つの運用
接続口を正しく作っても、運用が伴わなければ統制は保てません。 外部のAIとつなぐ連携ごとに、次の4つを決めておきます。
- タスクを把握する:その連携は何のために使うのか。所有者は誰で、誰が使い、どのデータに触れ、どんな操作をするのかを一覧にします
- アクセスを制限する:把握した用途に必要な範囲まで、権限と公開する操作を絞ります
- 監視する:通常の状態がどういうものか、どのステップで確認が必要になるかを知っておき、いつもと違う動きに気づけるようにします
- 問題を阻止する:問題が起きたときの止め方、連絡先、接続の遮断方法を、事前に決めておきます
1つ目の「把握する」は、連携ごとに1枚の台帳にまとめておくと便利です。 新しい連携の申請を受けるときも、この台帳の項目を埋めてもらうことを条件にすれば、統制の外で連携が増えるのを防げます。
とくに4つ目は、後回しにされがちです。 接続用アプリを無効にすれば外部からのアクセスをすべて止められる、という形にしておくと、いざというときに迷わず動けます。
事例:外部のAIから、社内のデータを安全に使う
約1,000人が、汎用のAIアシスタントから社内データを参照
あるネット企業では、約1,000人の社員が、汎用のAIアシスタントから標準的な接続方式で社内のデータ基盤を参照しています。
各アカウントの権限と監査の仕組みはそのまま保たれており、AIを経由しても、見られるデータは本人の権限の範囲に限られます。
参照専用で運用し、利用開放は設定変更1本で即日
あるエンタメ企業では、接続を参照専用で運用し、60人以上が利用しています。
ロールは機能単位で細かく分け、事業領域ごとのワークスペースと、読み取り/読み書きのロールをコードで管理しています。
新しい利用者への開放は、設定の変更1本で即日に行える運用です。
売上の確認が、1〜2時間から15分に
あるOA機器メーカーでは、データの意味の定義とエージェントを標準的な接続方式で提供し、複数の汎用AIツールから同じように使えるようにしました。
売上の確認にかかる時間は、1〜2時間から15分に短くなっています。
社内のエージェントを、外部の分析ツールから呼び出す
ある化粧品グループでは、社内で作ったエージェントを、認可つきの接続で外部の分析ツールにつなぎました。
外部のツールを入口にしながらも、認可の仕組みを通すことで、社内と同じ統制のもとで使える形にしています。
つなぐ先は増やさず、1か所に絞る
接続が簡単になると、AIにあちこちのシステムをつなぎたくなります。 しかし、AIが外部の複数の接続先を次々に経由すると、途中で情報が少しずつ欠けたり変わったりする「伝言ゲーム」になりがちです。 答えの精度が落ちるうえ、呼び出しの回数が増えるぶんコストもかさみます。
おすすめは、データを信頼できる1か所に集約し、AIがつなぐ先を絞ることです。 意味の定義をそろえた1つの窓口を用意しておけば、どのAIツールから聞いても、同じ定義にもとづいた答えを返せます。
書き込むエージェントには、もう一段の備えが必要です。
参照だけでなくデータを更新するエージェントをつなぐ場合は、「実行してよいか」の判定をエージェントのコードの中に置かず、 外部のポリシーとして判定し、その結果を監査記録として残します。 エージェントの作りに頼らず、システムの側で止められるようにしておくことが重要です。
まとめ:外部のAIとつなぐ前に確認したいこと
- 外部のAIからの呼び出しにも、画面操作と同じ認証と権限チェックが効いているか
- 管理者や既存連携の認証情報を流用せず、専用の接続用アプリを用意しているか
- 接続口は参照専用で、クエリと公開する操作が限定されているか
- 社内データの参照は、利用者本人の権限で動く設計になっているか
- 連携ごとに、用途・所有者・利用者・データ・操作を把握しているか
- 問題が起きたときの止め方と連絡先が決まっているか
- AIがつなぐ先を、信頼できるデータの置き場所に絞っているか
外部のAIを社内のデータにつなぐこと自体は、もう特別なことではありません。 差がつくのは、入口が増えても統制が変わらない作りにできているかどうかです。 私たちは、接続口の設計から権限・監視の運用まで、業務の現場と一緒に組み立てています。
外部のAIと業務システム・データ基盤の安全な接続も、ご相談ください。
AI受託開発を見る